Execution Containers de Microsoft, ouverts à tous, encadrent les agents d'IA
MXC permet aux développeurs de fixer les fichiers et réseaux qu'un agent peut utiliser. Les règles sont hors de l'agent, qui ne peut donc pas s'octroyer plus d'accès.
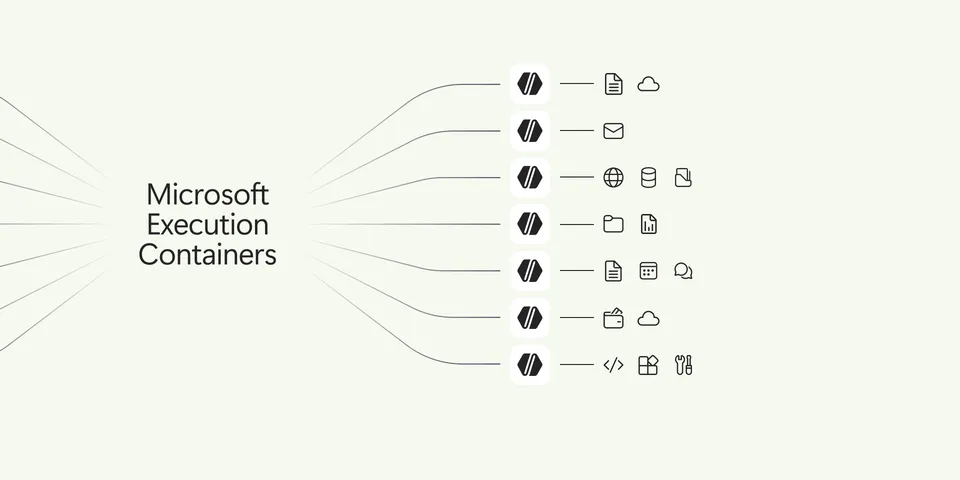
Microsoft a publié un outil qui fixe des limites aux assistants d'IA qui exécutent du code sur un ordinateur. Il décide quels fichiers et quelles connexions internet un assistant peut utiliser, et l'assistant ne peut pas changer ces règles. Il s'adresse à ceux qui créent ces assistants.
Test du battage
Plus discret que ce qu’il mérite. Celui-ci compte plus que la couverture ne le laisse penser.
Notre avis éditorial, fondé sur les sources ci-dessous. Comment nous notons
Votre avis : battage ou réel ?
Réel = cela comptera au quotidien. Battage = plus de bruit que de substance. Un seul vote, non modifiable.
Notre avis et celui des lecteurs sont des opinions, pas des affirmations de fait sur un produit.
Pourquoi c’est important
Les agents qui exécutent du code ont besoin de limites claires. MXC offre aux développeurs un seul format de politique pour Windows, macOS et Linux.
Passez : rien ne change pour vous.
Les détails
- Les politiques couvrent les fichiers, le réseau, les processus et l'interface utilisateur.
- Moteurs : conteneur de processus, conteneur de session, conteneur WSL et MicroVM (expérimental).
- Modes : application, apprentissage et permissif.
- Les agents qui prennent déjà en charge MXC incluent GitHub Copilot, OpenAI Codex, Replit et LM Studio.
- La politique Intune arrive bientôt, et la prise en charge d'Entra aussi.
Sources
L’entreprise ou le labo l’a dit. Source principale liée. Ouvrez les sources et vérifiez-nous.
Rédigé avec l’aide d’outils d’IA et vérifié à partir des sources ci-dessus. Notre méthode
Une erreur ? Dites-le-nous et nous la corrigerons.